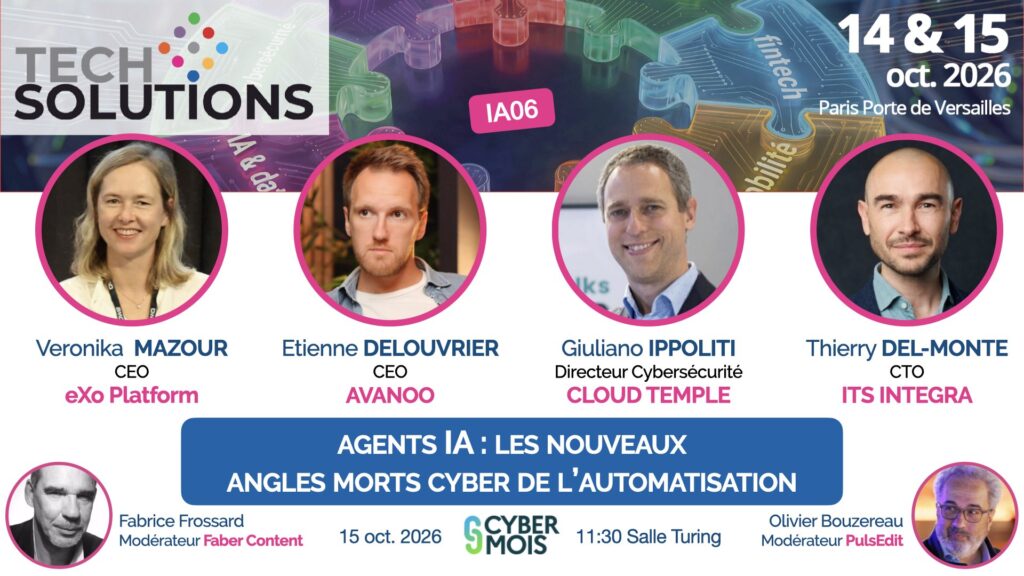
Panel de 11:30-12:15
Agents IA : les nouveaux angles morts cyber de l’automatisation
Véronika MAZOUR MESTRALLET,
CEO, EXO PLATFORM
Etienne DELOUVRIER, CEO, AVANOO
Giuliano IPPOLITI, Directeur Cybersécurité, CLOUD TEMPLE
Thierry DEL MONTE, CTO, INTEGRA
Les agents IA passent de l’expérimentation à la production. Ils ne se contentent plus de répondre à nos prompts : ils lisent des documents, appellent des outils, déclenchent des actions, et parfois dialoguent entre eux. Chaque connexion ouvre une porte de plus aux attaquants sur nos systèmes. Et chaque délégation brouille la responsabilité .
Tour de table : Veronika (EXO Platform), Giuliano (Cloud Temple), Etienne (Avanoo), Thierry (Integra). En une phrase, que faites-vous ?
- Veronika (EXO Platform) : Quand un agent accède aux documents et conversations des salariés, comment s’assurer qu’il n’a jamais plus de droits que l’utilisateur ? Peut-il agir pour plusieurs salariés à la fois ?
- Giuliano (Cloud Temple) : Sécuriser un agent autonome, est-ce très différent de sécuriser une application classique ? Quelles précautions faut-il ajouter ?
- Etienne (Avanoo) : Que peut faire un agent sans validation, par conception ? Des filtres peuvent-ils être fixés simplement, des règles appliquées systématiquement ?
- Thierry (Integra) : Quand une DSI veut intégrer des agents à son système d’information, quelle architecture recommandez-vous ? Comment éviter qu’un agent externe ne se comporte en open bar sur nos bases documentaires, qu’il siphonne toutes les données dont il pourrait avoir besoin ?
- Giuliano : Quels sont les risques concrets d’un serveur MCP (passerelle normalisée entre un client IA et des sources de data ou outils externes): accès frauduleux, usurpation d’identité, risque de supply chain, fonctions sensibles exposées, injection de prompts ? Comment réduire ces risques avant de connecter un serveur MCP à son S.I. ?
- Veronika : Votre plateforme peut s’ouvrir via le protocole MCP à des assistants externes. Qu’est-ce que cela change pour la sécurité ? Quelles données rendre accessibles : provisoirement, toujours, jamais ?
- Etienne : Pourquoi un système à plusieurs agents est-il plus difficile à protéger qu’un agent seul ? Comment éviter qu’une erreur, ou une consigne malveillante, se propage entre agents ?
- Thierry : Les salariés connectent déjà des assistants externes à leur agenda, messagerie ou documents. Comment repérer ces agents invisibles ? Faut-il les interdire, les encadrer ou proposer une alternative validée ?
- Etienne : Où placer l’humain : avant l’action automatisé, après coup, suivant un seuil de sévérité du risque ? Comment éviter que la validation humaine ne devienne un acte réflexe, un clic non réfléchi ?
- Veronika : Vaut-il mieux des agents cloisonnés par métier (RH, juridique, développement) ou un agent généraliste bien encadré ? L’observabilité du code permise par l’open source est-elle exploitée ou théorique ?
- Giuliano : Faut-il tout enregistrer, tout le trafic et son contexte, pour tracer ce qu’un agent a fait précisément ? Est-ce toujours conforme aux directives et réglementations de l’UE ?
- Thierry : Comment garder une politique de sécurité cohérente quand plusieurs assistants cohabitent (Claude, Mistral, modèles internes) ? Et comment éviter de s’enfermer chez un fournisseur ?
- Thierry : Quels gains de sécurité rapides peut-on obtenir rapidement : inventaire des agents, journalisation centralisée, accès en lecture seule ? Quelles erreurs de départ notez-vous le plus ?
- Giuliano : Avez-vous déjà observé le détournement d’agent IA, en test ou en production, avec quelle action imprévue déclenchée ? Comment le détecter ? Qu’est-ce qu’il a fallu changer ou reconfigurer dans ce cas ?
- Etienne : Quelle anecdote vous a fait revoir vos hypothèses initiales : une action irréversible déclenchée par un agent, une boucle trop onéreuse ?
- Veronika : L’exploitation d’agents autour de contenus collaboratifs fonctionne-t-il toujours sans accroc ? Avez-vous une anecdote où il a fallu verrouiller ou personnaliser une solution ?
Giuliano : Peut-on appliquer à un agent IA un moindre privilège sur nos documents et comment, comptes dédiés, jetons à courte durée, séparation lecture/écriture ? Quelles bonnes pratiques réalistes sont implémentées ?
Veronika : Peut-on rester ouvert aux assistants du marché sans perdre la maîtrise de ses données confidentielles, savoir-faire ou secrets industriels ?
Etienne : Un projet récent avec des agents en production a-t-il exigé une correction de trajectoire ?
Thierry : L’intégration sécurisée d’agents IA retardent-elles le déploiement et la mise en production des projets ?
Questions des auditeurs : vos projets IA, incidents, doutes. Notre panel est prêt à en discuter durant x minutes, puis dans les espaces prévus à cet effet à l’extérieur de cette salle.
Merci à tous, bon forum et bonne visite de Tech Solutions.